
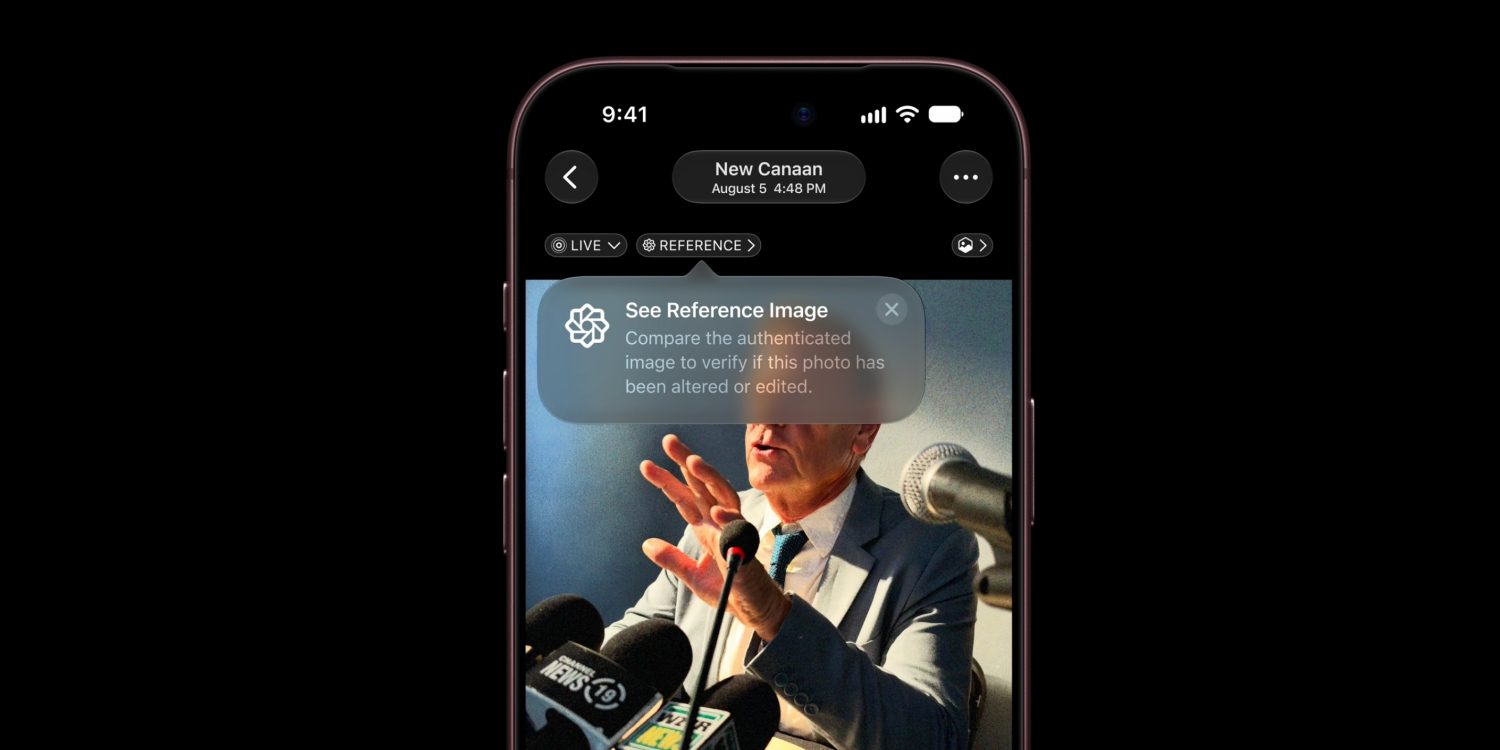
Apple опублікувала технічний матеріал на своєму Security Research блозі, де детально пояснює архітектуру нового режиму камери Reference Image у iPhone 18 Pro – системи, яка покликана криптографічно підтверджувати автентичність знімків. Про це повідомляє 9to5Mac.
Навіщо Apple це розробила
У публікації під назвою “Apple Reference Image: A New Approach for Verified Photography” компанія пояснює, що головним поштовхом до створення системи стало стрімке зниження технічного порогу для синтетичної генерації та редагування зображень. Apple зазначає, що галузеві стандарти на зразок C2PA частково вирішують проблему, проте лишаються вразливими до підробки на різних етапах ланцюжка редагування. Тому компанія розробила власну систему – і вважає її «єдиною системою підтвердження походження зображень із квантово-стійким захистом».
Як працює ланцюжок довіри
Процес починається ще на виробничій лінії – у момент першої ініціалізації сенсора камери. Сенсор генерує пару криптографічних ключів: приватний залишається всередині самого сенсора, а публічний передається на заводську станцію запису, яка підписує його фабричним сертифікатом і зберігає в апаратному маніфесті пристрою. Надалі цей приватний ключ підписує кожен знімок, зроблений у режимі Reference Image, – прив’язуючи піксельні дані та метадані до конкретного сенсора ще до того, як зображення потрапляє до iOS на подальшу обробку.
Для підтвердження часу зйомки Apple використовує криптографічні мітки часу, не покладаючись на системний годинник пристрою, який, за словами компанії, може бути скомпрометований. iPhone періодично отримує захищений токен часу як нижню межу, а після зйомки запитує ще один – як верхню. Це дозволяє Apple підтвердити, що знімок зроблено між двома мітками.
Свою роль відіграє і Secure Enclave – він підписує метадані, що надходять ззовні сенсора. Далі приватна хмарна інфраструктура Private Cloud Compute перевіряє ці підписи, переконується, що сенсор і Secure Enclave належать одному iPhone, і звіряє мітки часу. Apple називає цей необроблений результат «захищеним цифровим негативом» – аналогія зі світу класичної фотографії. Після успішної перевірки Private Cloud Compute «проявляє» негатив у фінальний JPEG Reference Image і підписує його за допомогою комбінації традиційної та постквантової криптографії – щоб зображення залишалось верифікованим навіть в епоху квантових обчислень.
Конфіденційність і відкликання
Система передбачає можливість відкликання як на рівні сенсорів, так і окремих знімків. Якщо система оцінювання довіри визначає сенсор як ненадійний – Private Cloud Compute припиняє підписувати Reference Images із нього. Якщо вже підписаний знімок пізніше визнається підробленим – його також можна відкликати: пристрої Apple регулярно завантажують оновлені списки відкликань.
Окремо Apple наголошує на приватності: система спроєктована так, що зовнішній спостерігач не може встановити особу фотографа, ідентифікувати пристрій, яким зроблено знімок, чи з’ясувати, чи були два Reference Images зроблені одним пристроєм. Це особливо важливо, зазначає компанія, для журналістів і фотографів, які працюють у чутливих умовах – наприклад, у зонах збройних конфліктів, де підтвердження автентичності знімка не повинно коштувати анонімності.