
Найбільше фінансове пограбування в історії людства стартувало з банального трюку – інженер DevOps завантажив підроблений інсталятор Homebrew через Google Search. Binance підтвердила деталі атаки, і хоча компанія жодного разу не написала слово «Mac», опублікований нею індикатор компрометації вказує на директорію /opt/homebrew – стандартне розташування Homebrew на Mac з Apple Silicon.
Атака відбувалася у два етапи. У червні цього року інженер DevOps, який працював над гаманцями Binance, шукав AI-інструмент для написання коду і через пошукову видачу Google натрапив на шкідливий клон інсталятора Homebrew. Binance стверджує, що вчасно виявила зараження й запобігла збиткам. Утім, чого компанія не врахувала: зловмисники вже отримали головне – інформацію про те, які саме співробітники працюють з гаманцями. Це була перша фаза.
Через кілька місяців, у вересні, інший інженер – також пов’язаний із гаманцями Binance – потрапив на вудку фейкового співбесіди. За стандартною схемою подібних соціально-інженерних атак, його попросили виконати тестове «кодове завдання» на робочому комп’ютері. Цього разу служба безпеки Binance атаку не зупинила. 29 жовтня світ дізнався, що хакери – яких зараз широко пов’язують із Північною Кореєю – вивели мільярди. Компанії вдалося заморозити близько $3 млрд зі $6,3 млрд.
Жоден із цих двох векторів атаки не є новим. Ще на початку 2025 року з’являлися повідомлення про фейкову рекламу Homebrew у верхніх рядках Google Search, через яку на Mac користувачів поширювався Atomic Stealer. Binance описує ситуацію розмито – «знайшов інсталятор через пошукову систему» – і не підтверджує, чи була це платна реклама. Але якщо судити з попередніх інцидентів, відповідь напрошується сама.
Важливий контекст: схожий за механікою злам стався раніше – крадіжка $1,5 млрд з Bybit минулого року також розпочалася з комп’ютера розробника на Mac. Це ставить Apple у незручне становище: найбільше фінансове пограбування в історії відбулося на її платформі. Щоправда, не існує жодної системи безпеки, яка б могла заблокувати розробника від запуску скрипту, якому він сам довіряє.
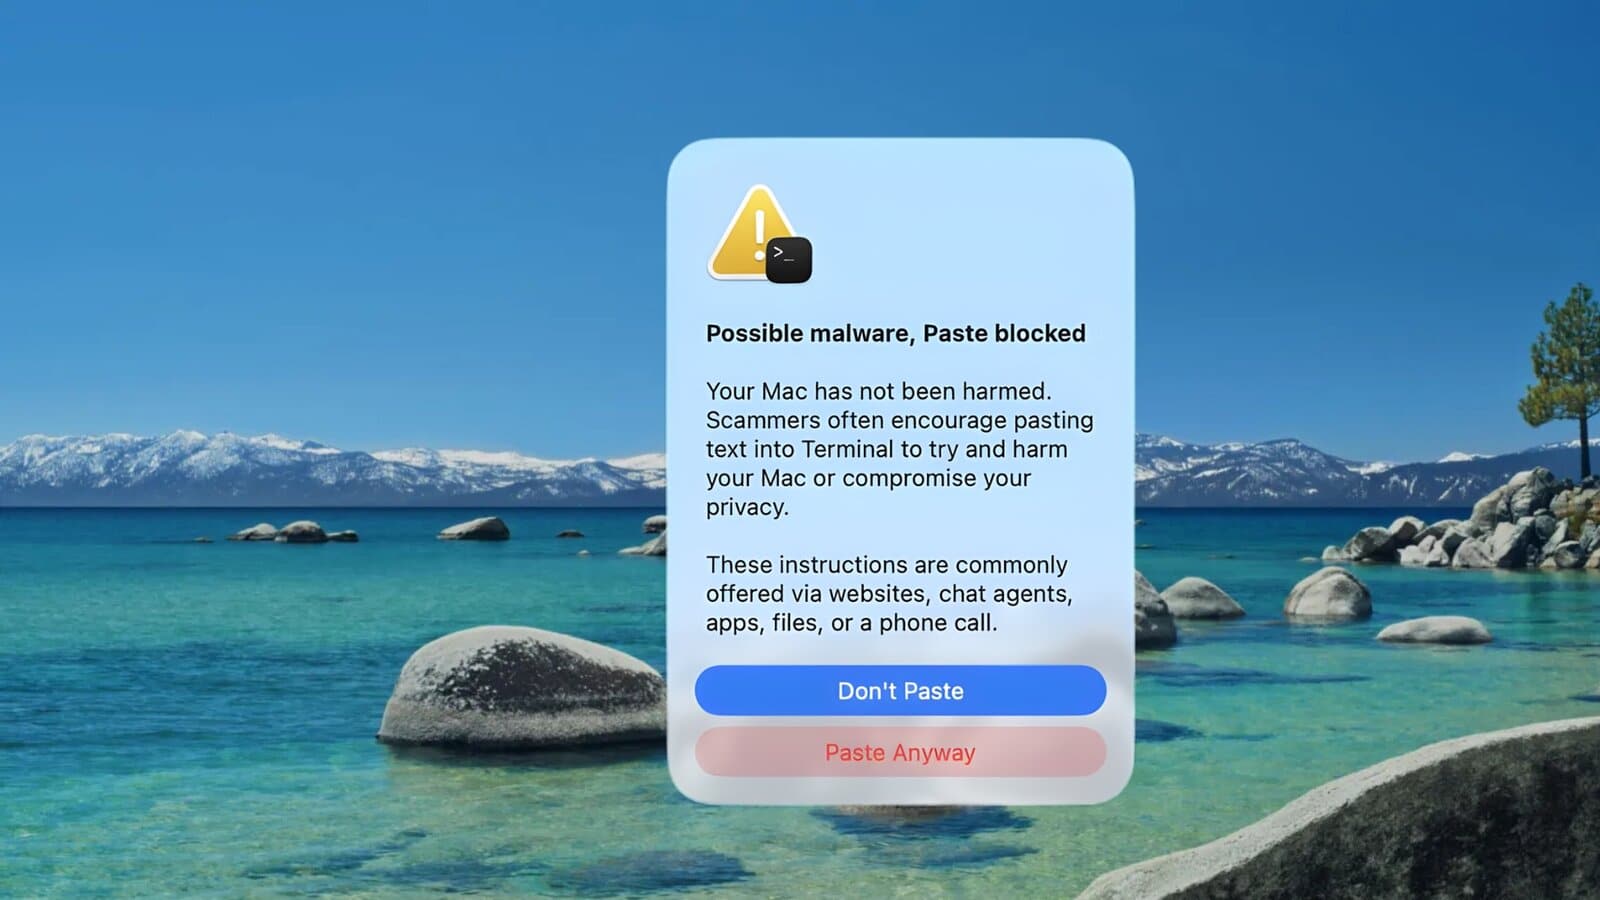
Теоретично попередження про вставку тексту в Terminal, яке з’явилося в macOS 26.4, могло б допомогти. Але якщо людина переконана, що виконує тестове завдання для роботи своєї мрії – навряд чи спливаюче вікно її зупинить.
Джерело – 9to5Mac


