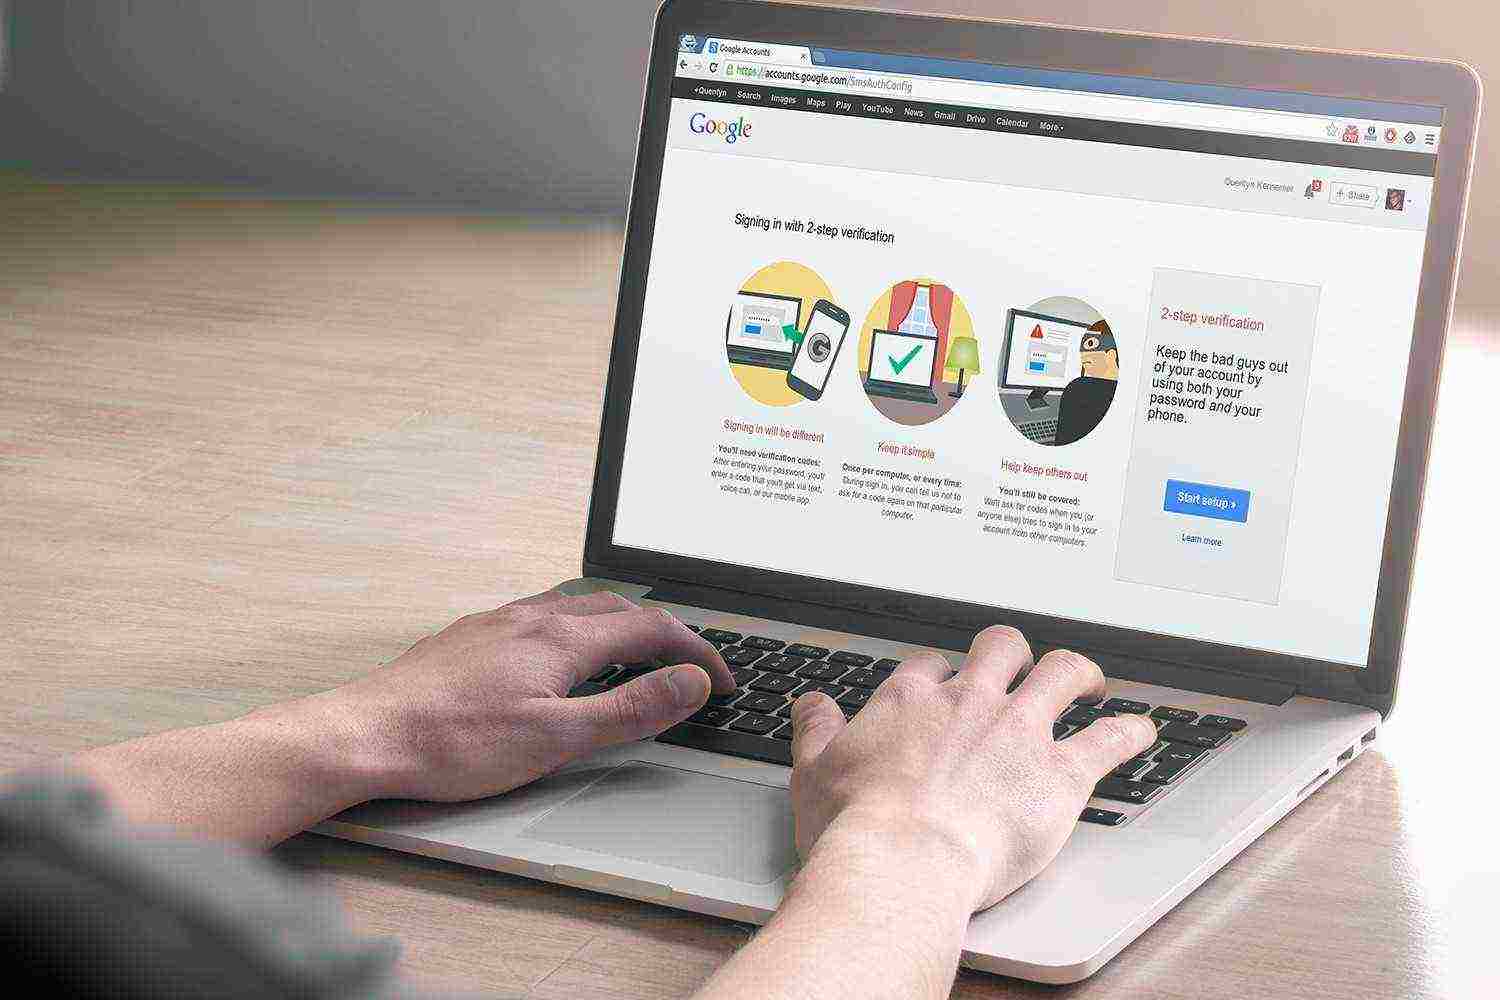
Национальный институт стандартов и технологий США (англ. The National Institute of Standards and Technology, NIST) в соответствии со своими уставными обязанностями и Законом о модернизации Федеральной информационной безопасности США опубликовал документ (Digital Authentication Guideline), согласно которому метод двухэтапной аутентификации считается более неактуальным.
Американский национальный институт стандартов и технологий участвует в разработке стандартов и спецификаций которые используются в государственном секторе, входит в департамент торговли США и является одной из старейших национальных лабораторий физических наук США.
Опубликованный документ регулирует будущие нормы и правила реализации цифровых методов аутентификации. Этими инструкциями руководствуются многие производители и разработчики специализированных продуктов (предназначенных для безопасности информации).
В одном из разделов документа (5.1.3.2) сказано, что использование SMS-сообщений для двухэтапной аутентификации является небезопасным.
Из-за риска, что SMS-сообщения могут быть перехвачены или перенаправлены, операторам новых систем следует тщательно рассмотреть альтернативные аутентификаторы. Если верификация осуществляется при помощи SMS-сообщения на общественной сети мобильной связи, верификатор должен проверить предварительно зарегистрированный номер телефона, который должен ассоциироватся с мобильной сетью, а не VoIP (или другое программное обеспечение) службами. Затем он отправляет SMS-сообщение на заранее зарегистрированный номер телефона. Изменение предварительно зарегистрированного телефонного номера не должно быть возможным без двухэтапной аутентификации во время изменения. Использование SMS с OOB (out-of-band) является устаревшим и больше не может быть разрешенным в будущих версиях данного руководства.
Опасение по отношению к методу двухэтапной аутентификации обоснованы тем, что телефонный номер может быть привязан к VoIP-сервису. К тому же злоумышленники могут использовать метод социальной инженерии, убедив поставщика услуг в том, что номер изменился. Несмотря на то, что авторы документа рекомендуют использовать в соответствующей продукции токены и криптографические идентификаторы, они также отмечают, что присутствие человеческого фактора (возможность украсть устройство) имеет удручающий характер.
В качестве рекомендованного варианта реализации, совместно с существующими методами аутентификации специалисты NIST советуют использовать биометрическую идентификацию:
По разным причинам, этот документ поддерживает только ограниченное использование биометрических данных для аутентификации. Соответственно, использование биометрии для аутентификации поддерживается только при соблюдении следующих рекомендаций: биометрия должна использоваться совместно с другими идентификационным методами (например, пароль).
Безопасность SMPP-протокола уже не первый раз ставится под сомнение. Недавний инцидент со взломом аккаунтов нескольких российских оппозиционеров в Telegram — тому пример. С увеличением количества подобных ситуаций и исследований данного вопроса, появляется все больше аргументов для изменения реализации и совершенствования метода двухэтапной аутентификации.
Источник: Softpedia


Сетчатку глаза и отпечатков пальцев не хватает для полной картины о гражданах.
“Устаревший” и “небезопасный” – не одно и тоже.
На данный момент СМС верификация очень даже актуальна: легко внедряется, огромное количество пользователей подключено к операторам связи.
В то время, как биометрические датчики есть далеко не у всех, да и взломать их можно (TouchID насколько быстро обманули?).
Расскажите об этом сотрудникам NIST)
Тут три возможных варианта: они правы, маркетинговый ход или специалисты вовсе не специалисты,соответственно не компетентны в данном вопросе. Хотя последний вариант я исключаю.
О чем именно мне им рассказать?
Специалисты не утверждали, что метод СМС верификации устаревший, они указали на то, что он небезопасный, в чем абсолютно правы.
Это называется игра слов и при правильном использовании – допустимо. В этом случае контекст не теряет смысл. Ведь так можно придраться к чему угодно.
И кстати, они называли его и устаревшим
Кого его? Перечитайте плиз.
OOB – это частный случай двухфакторной аутентификации, что мешает использовать SMS верификацию в рамках, например, многофакторной аутентификации? Там даже, чуть выше, есть рекомендации по отправке сообщений.
Ну и напоследок, о игре слов: двухфакторная аутентификация – не обязательно с использованием SMS. Посмотрите на реализацию у Battle.net, или тот же Steam Guard. Но это игра слов, я понимаю
Двухфакторная — нет, а вот двухэтапная — да. При первом способе генерируется одноразовый пароль, непосредственно, на устройстве. Во втором, на сторонних серверах (SMS).
У меня нет слов. Вы сами себя то понимаете?
Вчитайтесь в слова: “двухфакторная” и “двухэтапная” и скажите мне на полном серьезе, что эти слова означают разные вещи!
Если прям вообще придраться к сути слов, то двухфакторная от двухэтапной может отличаться только тем, что двухфакторная должна быть двумя разными способами, а двухэтапная – не обязательно.
Суть этого предложения мне не ясна. Но судя по всему вы утверждаете, что двухэтапная аутентификация должна быть обязательно с использованием SMS?
Идем на сайт гугла:
https://www.google.com/intl/ru/landing/2step/#tab=how-it-works
и смотрим где на втором этапе аутентификации можно использовать: SMS, голосовой вызов, приложение и токен… И это называется именно “двухэтапная аутентификация”.
Специально для вас загуглил и нашел статью:
http://www.outsidethebox.ms/18372/
Дичь статья.
Если включить логику. Чем SMS на телефон не другой фактор в отличии от пароля? SMS может получить только одна SIM, а это фактор владения. Да, ученные доказали что есть способы взламывать через SMS, в этом суть твоей статьи, но это не отменяет факт самого владения. Пароль тоже взламывают – это же не отменяет фактор знания?
Еще раз призываю к логике! Почему в статье указывается отправка токена на мобильное приложение как 2FA, а отправка SMS как 2SV? По факту – это одно и тоже, только выполняющееся двумя разными способами и с разными гарантиями безопасности.
Идем дальше, вики: https://en.wikipedia.org/wiki/Multi-factor_authentication
где отправка SMS считается именно “Mobile phone two-factor authentication”. Почитай, там более подробно расписано.
Дальше, нашел специализированный ресурс, где OOB, про которое речь в статье, указывается имеено как 2FA: “Out-of-band authentication is a type of two-factor authentication”. http://searchsecurity.techtarget.com/definition/out-of-band-authentication
Очень, кстати интересный ресурс, советую изучить для того чтобы разобраться в теме. Там к слову есть и стаья по поводу разницы между 2SV и 2FA:
http://searchsecurity.techtarget.com/definition/two-step-verification
где есть и пояснение по поводу:
Там написано следующее:
“Тем не менее, многие продукты и услуги двухэтапной аутентификации также являются примерами двухфакторной аутентификации. Google 2-Step Verification, например, включает в себя обычный пароль (что-то пользователь знает) и код посылается на устройство пользователя (что-то у пользователя есть). Большинство других текущих веб-систем аутентификации пользователей, считающиеся двухэтапной аутентификацией также квалифицируются двухфакторной аутентификации.”
Дичь статья.
Если включить логику. Чем SMS на телефон не другой фактор в отличии от пароля? SMS может получить только одна SIM, а это фактор владения. Да, ученные доказали что есть способы взламывать через SMS, в этом суть твоей статьи, но это не отменяет факт самого владения. Пароль тоже взламывают – это же не отменяет фактор знания?
Еще раз призываю к логике! Почему в статье указывается отправка токена на мобильное приложение как 2FA, а отправка SMS как 2SV? По факту – это одно и тоже, только выполняющееся двумя разными способами и с разными гарантиями безопасности.
Идем дальше, вики: https://en.wikipedia.org/wiki/Multi-factor_authentication
где отправка SMS считается именно “Mobile phone two-factor authentication”. Почитай, там более подробно расписано.
Дальше, нашел специализированный ресурс, где OOB, про которое речь в статье, указывается имеено как 2FA: “Out-of-band authentication is a type of two-factor authentication”. http://searchsecurity.techtarget.com/definition/out-of-band-authentication
Очень, кстати интересный ресурс, советую изучить для того чтобы разобраться в теме.
Там к слову есть и стаья по поводу разницы между 2SV и 2FA:
http://searchsecurity.techtarget.com/definition/two-step-verification
где есть и пояснение по поводу:
Там написано следующее:
“Тем не менее, многие продукты и услуги двухэтапной аутентификации также являются примерами двухфакторной аутентификации. Google 2-Step Verification, например, включает в себя обычный пароль (что-то пользователь знает) и код посылается на устройство пользователя (что-то у пользователя есть). Большинство других текущих веб-систем аутентификации пользователей, считающиеся двухэтапной аутентификацией также квалифицируются двухфакторной аутентификации.”
Дальше, нашел специализированный ресурс, где OOB, про которое речь в статье, указывается имеено как 2FA: “Out-of-band authentication is a type of two-factor authentication”. http://searchsecurity.techtarget.com/definition/out-of-band-authentication
Очень, кстати интересный ресурс, советую изучить для того чтобы разобраться в теме. Там к слову есть и стаья по поводу разницы между 2SV и 2FA:
http://searchsecurity.techtarget.com/definition/two-step-verification
где есть и пояснение по поводу:
Там написано следующее:
“Тем не менее, многие продукты и услуги двухэтапной аутентификации также являются примерами двухфакторной аутентификации. Google 2-Step Verification, например, включает в себя обычный пароль (что-то пользователь знает) и код посылается на устройство пользователя (что-то у пользователя есть). Большинство других текущих веб-систем аутентификации пользователей, считающиеся двухэтапной аутентификацией также квалифицируются двухфакторной аутентификации.”
Так тач айди это и не считается крутой защитой )
Ну то есть есть тач айди устаревший?